A rendezvényfotóid valószínűleg törvénytelenek (így hozhatod rendbe)

Képzelj el egy cég karácsonyi buliját. Remek hangulat, finom vacsora, 80 kolléga, akik végre kiengednek. A marketinges gyakornok egész este csoportképeket készít, hétfő reggel feltölti őket a cég intranetjére, és névvel megjelöli az embereket. Szerdára a HR-hez három panasz érkezik: egy alkalmazottól, aki nem akarta, hogy lefényképezzék, valakitől, akinek a fotója a cég Instagram-oldalára került, és egy kollégától, aki nehéz körülmények között hagyta el a céget, és most egy „csapatszellem” poszt hátterében látható.
Mindez nem elméleti. Folyamatosan megtörténik, és a GDPR szerint a legtöbb ilyen eset törvénytelen.
A fotók személyes adatok (igen, tényleg)
A GDPR 2018-as hatályba lépése óta az azonosítható személyekről készült fényképek személyes adatnak minősülnek. Pont. Ez azt jelenti, hogy a rendezvényeden készült minden olyan fotó, amelyen valakinek felismerhető az arca, ugyanazok a szabályok vonatkoznak, mint az e-mail-címek vagy telefonszámok gyűjtésére. Ahogy Suzanne Dibble jogi elemzése is rámutat, még a nagy nyilvános rendezvényeken készült fotók kezeléséhez is jogalap kell.
A legtöbb szervező nem gondol erre. Létrehoz egy megosztott Google Photos albumot, azt mondja a vendégeknek, hogy „osszák meg a legjobb képeiket”, és ezzel letudta. A probléma nem a fotók gyűjtése. A probléma az, ami utána történik: ki látja őket, hol kötnek ki, és hozzájárult-e valaha a képeken szereplő emberek bármelyike.
A bírságok sem elméletiek. A GDPR megsértése a vállalatoknak akár 20 millió euróba vagy az éves forgalom 4%-ába kerülhet. Azoknál a magánszemélyeknél, akik esküvőt vagy bulit szerveznek, kevésbé szigorú a jogérvényesítés, de a jogi kötelezettség ettől még fennáll.
A három adatvédelmi hiba, amelyet szinte minden rendezvény elkövet
1. Nincs hozzájárulás a megosztás előtt
Valaki feltölt egy fotót hat emberről egy asztalnál. Hárman nem bánják. Az egyik utálja, ha a fotója fent van az interneten. Egyikük korán hazament, mert rosszul érezte magát, és borzasztóan néz ki. A hatodik alkoholbetegségből lábadozik, és egy pohár bor van a kezében. Ennek a fotónak a közzététele anélkül, hogy mindenkit megkérdeznél, adatvédelmi jogsértés, és emberileg is rossz.
Erről szól az Elevated Magazines adatvédelmi kutatása, amely szerint egyetlen negatív élmény egy nem kívánt, nyilvánosan megosztott fotóval tartós kellemetlenséget és bizalmatlanságot okoz. Az emberek sokkal tovább emlékeznek a szégyenre, mint magára a bulira.
2. Nincs moderálás a közzététel előtt
A nyílt fotógalériák moderálás nélkül szerencsejátékot jelentenek. A legjobb esetben elmosódott duplikátumokat és véletlen képernyőképeket kapsz. A legrosszabb esetben nem odavaló tartalmat, előnytelen lesifotókat vagy olyan emberekről készült képeket, akik kifejezetten kérték, hogy ne fotózzák őket. A WeddingQR.codes etikett-útmutatója kifejezetten azt javasolja, hogy kérdezz, mielőtt más vendégekről közeli képeket teszel közzé, különösen gyerekekről vagy családtagokról.
Ellenőrző lépés nélkül ezek a fotók azonnal élesbe kerülnek.
3. Nincs kontroll afölött, ki mihez fér hozzá
Egy megosztott iCloud-album vagy egy WhatsApp-csoport mindenkinek hozzáférést ad mindenhez. Nem lehet korlátozni, ki lát bizonyos fotókat, utólag eltávolítani a képeket, vagy nyomon követni, hová töltötték le és osztották meg újra őket. Ha egy fotó egyszer elhagyja az albumot, elveszett.
A GDPR a magánrendezvényekre is vonatkozik. Ha digitálisan osztasz meg fotókat (akár egy WhatsApp-csoportban is), személyes adatokat kezelsz. A „háztartási kivétel” csak a valóban magáncélú, nem digitális felhasználásra vonatkozik. Abban a pillanatban, hogy a fotók az internetre vagy egy megosztott platformra kerülnek, életbe lép a GDPR. A Sweap jogi áttekintése megerősíti, hogy szinte az összes rendezvényről készült fotó személyes adatnak számít a GDPR szerint.
Mit követel valójában a GDPR
Hagyjuk a jogi szakzsargont. A rendezvényfotók megosztásához a GDPR négy dolgot követel meg:
- Jogalap. Jogi indok kell a fotók gyűjtéséhez és megosztásához. Rendezvényeken ez általában a hozzájárulás vagy a „jogos érdek” (erről lentebb bővebben).
- Átláthatóság. A vendégeknek tudniuk kell, hogy fotók készülnek, hogyan használják fel őket, és hol osztják meg őket. A bejáratnál lévő tábla nem elég, ha a fotók a közösségi médiában kötnek ki.
- Adattakarékosság. Csak azt gyűjtsd és oszd meg, ami szükséges. Ne tegyél közzé 800 fotót, ha 200 is elmeséli a történetet.
- Az érintett jogai. A fotókon szereplő bárki kérheti a törlést. Kell hozzá egy módszer, amellyel ezt valóban meg tudod tenni.
A legtöbb rendezvényen a hozzájárulás a legegyszerűbb jogalap. A hozzájárulásnak azonban önkéntesnek, konkrétnak és tájékozottnak kell lennie. Egy a meghívóba rejtett záradék nem számít. Az sem, ha egy senki által el nem olvasott plakáton az áll, hogy „a rendezvényen való részvétellel hozzájárulsz a fényképezéshez”.
Így néz ki
Minden vendégfotó egy albumban – alkalmazás nélkül.
Egy gyakorlati adatvédelmi keretrendszer (ami tényleg működik)
Íme egy megközelítés, amely összehangolja a jogszabályi megfelelést azzal a ténnyel, hogy az emberek valóban szeretnének fotókat megosztani a rendezvényeken. Működik esküvőkön, céges bulikon, konferenciákon és minden egyéb között.
A rendezvény előtt: tisztázd az elvárásokat
Tegyél a meghívóba egy rövid, közérthető megjegyzést. Nem jogi nyelven. Valami ilyesmit: „A rendezvényen megosztott fotógalériát használunk. Ha inkább nem szeretnél fotókon szerepelni, szólj, és gondoskodunk róla, hogy jól érezd magad.” Ennyi. Tájékoztattad az embereket, és könnyű kiszállási lehetőséget adtál nekik.
Céges rendezvényeknél ez még fontosabb. A SnapSeek etikett-útmutatója megjegyzi, hogy a rendezvényi fotózással kapcsolatos aggályok túlmutatnak az illemen, és érintik az adatvédelmet, a szellemi tulajdont és a történet feletti kontrollt. Az alkalmazottaknak soha nem szabad kényszert érezniük, hogy szerepeljenek a céges fotókon.
A rendezvény alatt: moderálj közzététel előtt
Itt bukik el a legtöbb megoldás. Egy megosztott Google Photos album vagy egy nyitott WhatsApp-csoport egyáltalán nem moderál. Minden azonnal megjelenik. Valaki feltölt egy előnytelen fotót egy kollégáról? 80 ember látja, mielőtt bárki észrevenné.
A megoldás egyszerű: egy moderálási sor. Minden fotót átnéznek, mielőtt megjelenik a megosztott galériában. Nem a menyasszony a lakodalom közepén (ő épp elfoglalt), hanem egy megbízható személy a telefonjával. Egy koppintás a jóváhagyáshoz, egy az elutasításhoz.
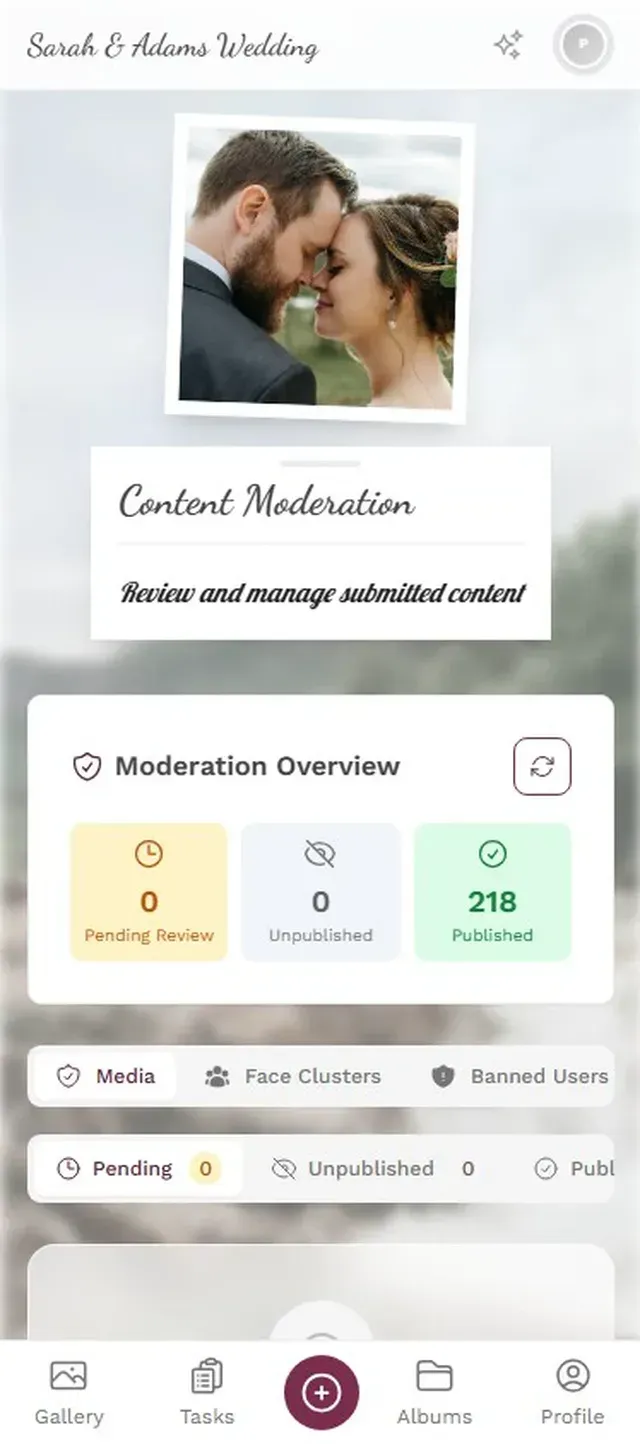
1.Minden feltöltés átmegy egy ellenőrzési soron, mielőtt megjelenik a galériában
A Photogala moderálási irányítópultján bárkinek kioszthatsz moderátori szerepet, és ők a telefonjukról hagyhatják jóvá vagy utasíthatják el a feltöltéseket. A Deluxe csomag egy MI-réteggel bővül, amely automatikusan megjelöli a potenciálisan nem odavaló tartalmat, még mielőtt ember látná. Nem tökéletes (egyetlen MI-szűrő sem az), de kiszűri a nyilvánvaló problémákat.
Ezzel együtt a moderálás késleltetést jelent. A fotók nem jelennek meg azonnal, ami a nagy energiájú rendezvényeken kevésbé tűnhet „élőnek”. A legtöbb helyzetben a 30 másodperces ellenőrzési idő észrevehetetlen. Egy pörgős koncerten vagy a táncparketten néhány vendég talán csodálkozik, miért nem jelent még meg a fotója. Ez kompromisszum az adatvédelem és az azonnaliság között, és az adatvédelemnek kell nyernie.
A rendezvény után: add vissza az emberek kezébe az irányítást
A világ legjobb adatvédelmi beállítása is haszontalan, ha az emberek később nem tudják eltávolíttatni a fotóikat. Lehet, hogy valaki jól nézett ki a bulin, de kijózanodva megbánja a képet. Lehet, hogy egy pár szétvált, és el akarja tüntetni a közös fotóikat. A GDPR jogot ad az embereknek a törlés kérésére, és ehhez kell egy mechanizmus.
Egy dedikált fotómegosztó platformmal a törlés egyszerű: a rendezvény tulajdonosa vagy egy moderátor eltávolítja a képet. Egy WhatsApp-csoporttal? Sok sikert ahhoz, hogy 150 ember letörölje a fotót a telefonjáról.
Esküvők és céges rendezvények: más szabályok, más kockázatok
A tét rendezvénytípusonként nagyon különböző.
Az esküvők technikailag magánrendezvények, de abban a pillanatban, hogy a fotók az Instagramra vagy egy megosztott albumba kerülnek, a GDPR érvényes rájuk. A Kauffmann Photography útmutatója hangsúlyozza, hogy a digitális esküvői emlékek ma már változó adatvédelmi aggályokkal találkoznak. A nénikéd megoszt egy csoportképet a Facebook-csoportjában? Az technikailag GDPR-es adatkezelési tevékenység. Beperel emiatt valaki? Valószínűleg nem. De a párnak mégis egyértelműen le kell szögeznie, mi kerül nyilvánosan megosztásra.
A céges rendezvények teljesen más tészta. A cég az adatkezelő. Egy alkalmazottról készült minden fotó üzleti célú személyesadat-kezelés. A HR-szabályzatok, hozzájáruló nyilatkozatok és adatkezelési megállapodások nem opcionálisak, jogszabály írja elő őket. És a kockázat valós: egy elégedetlen alkalmazottnak, aki hozzájárulás nélkül találja meg a fotóját a cég weboldalán, jogos panasza van.
A céges rendezvényekre vonatkozóan a mi konferenciafotózási útmutatónk bemutatja, hogyan juttathatod el a fotókat a résztvevőkhöz a szabályok betartása mellett.
Milyen egy adatvédelmi szempontból átgondolt fotómegosztás
Képzelj el egy 150 vendéges esküvőt. Az asztalokon QR-kódok vannak. A vendégek a telefonjukkal beolvassák őket, alkalmazás letöltése nélkül, és fotókat töltenek fel egy megosztott galériába. Ettől lesz adatvédelmileg megfelelő:
Adatvédelmi szempontból átgondolt fotómegosztás 4 lépésben
Tájékoztasd előre a vendégeket
A meghívóban egy megjegyzés elmagyarázza a fotógalériát és azt, hogyan lehet kiszállni. Egyszerű, átlátható, jogi nyelv nélkül.
Kapcsold be a moderálást
Jelölj ki egy megbízható barátot moderátornak. Ő átnézi a feltöltéseket, mielőtt a fotók élesbe kerülnek. A beállítás 2 percet vesz igénybe.
Használj MI-alapú tartalomszűrést
Az automatikus NSFW-felismerés kiszűri a nem odavaló feltöltéseket, mielőtt egy emberi moderátor látná őket.
Engedélyezd a törlési kérelmeket
Bármelyik vendég kérheti a fotói eltávolítását. A moderátor másodpercek alatt elintézi.
A lényeg: az adatvédelem nem kevesebb fotót jelent. Jobb fotókat jelent, azokat, amelyeket az emberek valóban meg akarnak osztani. Egy moderált galéria 200 jóváhagyott fotóval többet ér, mint egy szűretlen 600 darabos halom, amelyben a fele elmosódott, néhány pedig kínos.
Az MI-réteg: hasznos, nem varázslat
A Photogala Deluxe csomagjában MI-alapú arcfelismerés, ami adatvédelmi rémálomnak hangzik, amíg meg nem érted, mit csinál valójában. Az MI arcok szerint csoportosítja a fotókat, így a vendégek szűrhetik a galériát, hogy megtalálják a saját fotóikat. Nem azonosít neveket, hacsak a rendezvény tulajdonosa kézzel nem címkézi a csoportokat.
Gondolj bele a vendég szemszögéből. Ahelyett, hogy 400 fotón görgetnél végig, hogy megtaláld azt a hármat, amelyiken szerepelsz, koppintasz egy arcszűrőre, és csak a saját fotóidat látod. Letöltöd, amelyik tetszik, a többit figyelmen kívül hagyod. Ez valójában privátabb, mint egy hagyományos megosztott album, ahol mindenki mindent lát.
Az eseményfotók adatvédelméről szóló részletes cikkünk bemutatja a technikai oldalt, hogyan kezeli a Photogala a fotóadatokat, beleértve a tárolást, a hozzáférés-szabályozást és a törlést.
1.A vendégek megtalálják a saját fotóikat anélkül, hogy mások képeit böngésznék
Az NSFW-szűrő a másik MI-funkció, amelyet érdemes megemlíteni. Átvizsgálja a feltöltéseket, és megjelöli a nem odavalónak tűnő tartalmat, még mielőtt az a galériába vagy a moderálási sorba kerülne. A beállítható érzékenység azt jelenti, hogy céges rendezvényre szigorúra, baráti bulira pedig lazára állíthatod. Egyetlen szűrő sem 100%-ig pontos, és időnként gyanúsnak jelöl egy teljesen ártatlan közeli képet egy piros ruháról. De kiszűri az igazán problémás feltöltéseket, és több száz vendéggel, akik egyszerre töltenek fel, egy nagy rendezvényen ez az előszűrő jelenti a különbséget a kezelhető moderálási sor és a káosz között.
Mi a helyzet a WhatsApp-csoportokkal és a megosztott albumokkal?
Legyünk őszinték: a legtöbben alapból WhatsApp-csoportot vagy megosztott iCloud-/Google Photos albumot használnak a rendezvényfotókhoz. Ingyenesek, ismerősek, és semmilyen beállítást nem igényelnek.
Adatvédelmi szempontból viszont szörnyűek.
Egy WhatsApp-csoportban minden tag letöltheti az összes fotót, és bárhová továbbíthatja, nincs moderálás, nincs jóváhagyási folyamat, nincs törlési mechanizmus (ha valaki letöltötte a fotót, a csoportból való eltávolítása semmit sem változtat). A megosztott Google Photos albumoknak ugyanez a gondjuk, ráadásul minden vendégtől Google-fiókot követelnek, ami azonnal kizárja a csak iPhone-t használó nénit és az adatvédelemre kényes kollégát, aki évekkel ezelőtt törölte a Google-fiókját.
Egy dedikált fotómegosztó platform nem ingyenes. A Photogala €39-tól indul, és a moderáláshoz a Premium csomag (€69), az MI-funkciókhoz a Deluxe (€119) kell. Ez valós költség. De egy olyan esküvőnél, amely Németországban átlagosan 15 000 € felett van (Bridal Times, 2024), vagy egy tényleges jogi felelősséggel járó céges rendezvénynél ez a helyes megoldás ára.
Találd meg az eseményedhez illő csomagot
Egy ellenőrzőlista, amit tényleg használhatsz
Nyomtasd ki. Tedd a rendezvényszervezési mappádba. Bármilyen rendezvénytípusnál működik.
- 2 héttel előtte: Tegyél a meghívóba egy fotómegosztási tájékoztatót. Említsd meg a galériát, magyarázd el, hogyan működik, és adj kiszállási lehetőséget.
- A nagy napon: Helyezd jól látható helyre a QR-kódokat. Tájékoztasd a moderátor(oka)t. Kapcsold be a tartalomszűrést, ha elérhető.
- Közben: A moderátorok rendszeresen átnézik a sort (a legtöbb rendezvényen elég 10-15 percenként).
- Utána: Gyorsan teljesítsd a törlési kérelmeket. Állíts be lejárati dátumot a galériának (a Photogala a csomagtól függően 6-12 hónap után automatikusan töröl).
- Mindig: Soha ne tegyél közzé rendezvényfotókat a közösségi médiában anélkül, hogy megkérdeznéd, a rajtuk szereplők rendben vannak-e vele.
A kellemetlen igazság az, hogy a legtöbb rendezvényfotó-megosztás jogi szürke zónában történik. Senkit nem bírságolnak meg azért, mert esküvői fotókat oszt meg egy családi WhatsApp-csoportban. De a „senkit nem kaptak el” és a „ez tulajdonképpen rendben van” közötti szakadék nagyobb, mint a legtöbben gondolják. A megfelelő fotómegosztás hozzájárulással, moderálással és törlési joggal nem igényel sok erőfeszítést. Csak azt kell végiggondolni a rendezvény előtt, nem azután, hogy valaki panaszkodik.
Mindez benne van a saját eseményedben.
A létrehozás öt percet vesz igénybe. Mindent beállíthatsz és megnézhetsz, mielőtt döntesz.
Már 39 EUR egyszeriEgyszeri fizetés — előfizetés nélkül
- Nem kell alkalmazás
- 5 perc alatt kész
- 30 napos pénzvisszafizetés
„Kiváló szolgáltatás és nagyszerű képek! A Photogala teljesen megfelelt az elvárásainknak a rendezvényen. Az ár-érték arány verhetetlen. Feltétlenül ajánlom! Az ültetési rend rengeteg bosszúságtól kímélt meg minket!”
Írta

I believe event photos should be more than static galleries. They should be live, playful, and unforgettable.
Kategóriák
Kapcsolódó bejegyzések
Leánybúcsú fotók megosztása: gyűjtsd össze minden szép pillanatot egyetlen galériában
A leánybúcsú fotói végül 15 telefonon szóródnak szét. Így gyűjtheted össze mindet egy galériába, mielőtt elmúlik a mimózák hatása.
Kismamafotók megosztása: hogyan tarthatsz egy helyen minden bejelentést, pocakképet és emléket
A terhességi bejelentések 4 különböző alkalmazásban landolnak. A kismamafotók elvesznek a csoportos csevegésekben. Így tarthatsz minden fotót egyetlen közös galériában, amelyhez az egész családod hozzáfér.
Fotómegosztás sales kickoffon: így lesz a kötelező megbeszélésből csapatemlék
A sales kickoffok drágák. A róluk készült fotók általában 14 különböző telefon galériájában tűnnek el. Így oldhatod meg.